 RU
 KZ
 EN
Защита IT-инфраструктуры
Комплексная архитектура защиты сети, доступа и критичных сервисов — от периметра и сегментации до защищённого удалённого доступа и мониторинга.
Обсудить проект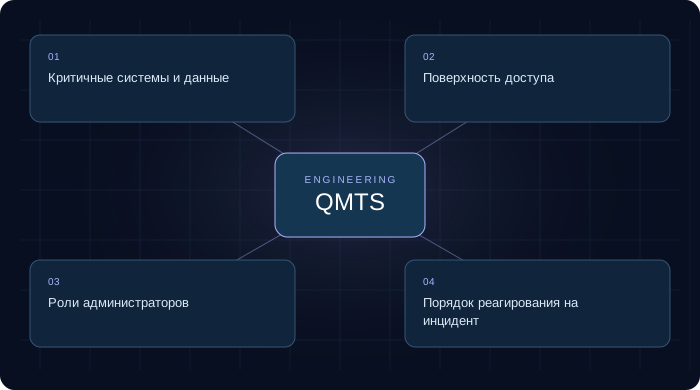
Что это
Cybersecurity Architecture — это не один продукт, а согласованная система защитных мер: NGFW, сегментация, VPN, контроль доступа, DDoS-защита, журналирование и операционные процедуры.
Почему это важно
Разрозненные средства защиты оставляют пробелы между сетью, пользователями, интернет-периметром и облачными ресурсами. Цель архитектуры — определить границы доверия и контролировать необходимые потоки.
Что учитываем при проектировании
- Критичные системы и данные
- Поверхность доступа
- Роли администраторов
- Порядок реагирования на инцидент
Что делает QMTS
QMTS анализирует активы и потоки, определяет зоны безопасности, подбирает технологии, проектирует политики доступа, интегрирует средства защиты и проводит проверку сценариев.
Что получает клиент
Документированная архитектура безопасности, зоны и разрешённые потоки, политики доступа, перечень средств защиты и эксплуатационная модель.
Где применяется
Корпоративные сети, филиалы, дата-центры, облачная инфраструктура, удалённый доступ, интернет-периметр и критичные сервисы.
Этапы реализации
- 01 Анализ требований и текущего состояния.
- 02 Проектирование зон доверия и потоков.
- 03 Подбор и спецификация средств защиты.
- 04 Внедрение, интеграция и тестирование.
- 05 Документация и передача в эксплуатацию.
Что обсудим до старта
Для расчёта проекта укажите задачу, количество пользователей и объектов, текущие системы, ограничения по срокам и желаемый результат. Состав решения и условия обслуживания определяются после обследования.
Начнём с вашей задачи
Опишите, что нужно разработать, подключить или улучшить. Можно начать с идеи, списка проблем или технического задания.
Режим поддержки и параметры SLA согласовываются для каждого проекта.
Обсудить проект
Оставьте e-mail или телефон, чтобы мы могли ответить.